
歐洲多國政府網站近日因應重大資安漏洞採取預防措施。路透社報導,廣泛應用於網路服務的程式語言PHP被發現存在兩項重大安全漏洞,歐盟資安機構警告,若網站管理者無法及時安裝修補程式,應考慮暫時關閉受影響網站,以降低遭駭客入侵的風險。PHP開發團隊已發布安全更新,呼籲使用者儘速升級。
PHP是許多網站與網路應用程式背後使用的程式語言,廣泛支援WordPress、Drupal、Joomla及Magento等平台。由於PHP應用範圍廣泛,這次漏洞可能影響大量網站,包括政府機關、企業、學校及醫療機構,引發各國資安單位高度關注。
歐盟電腦緊急應變小組(CERT-EU)指出,這兩項漏洞的嚴重程度評分均達到10分制中的9.2分,可能讓攻擊者在無須登入或通過身分驗證的情況下,透過網路在受影響的伺服器上執行惡意程式碼。一旦遭到利用,可能造成資料遭竊、網站內容被竄改,甚至整個系統遭到控制。
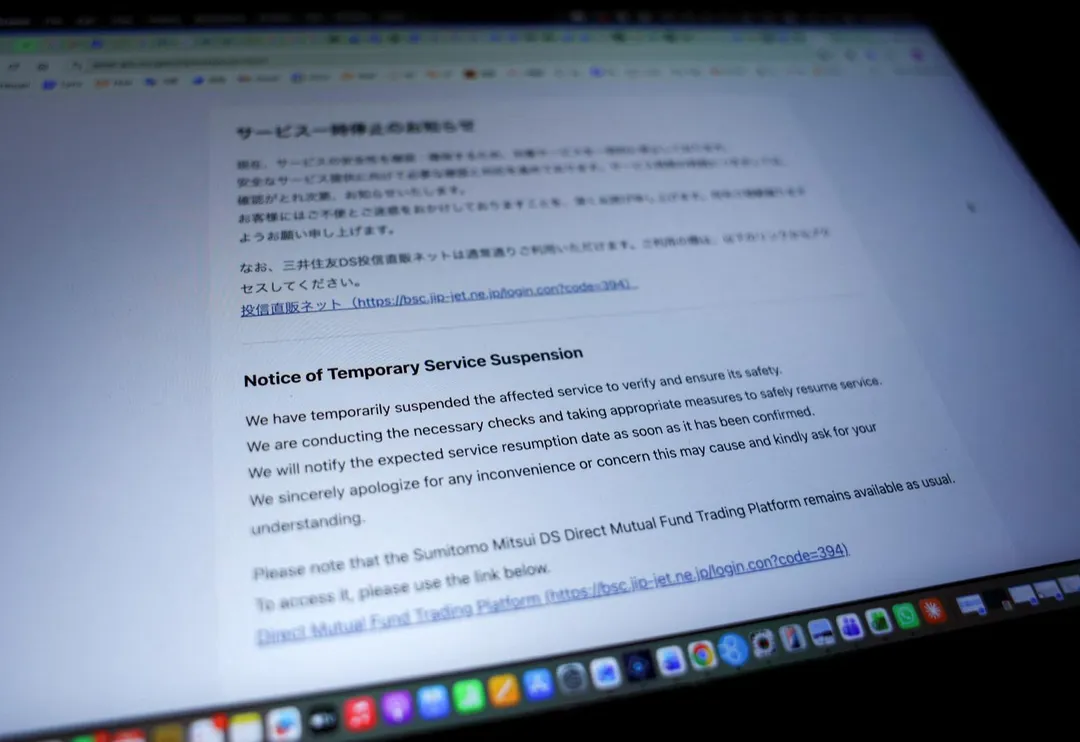
歐洲多國已陸續採取應對措施。德國聯邦資訊科技服務機構、法國內政部、荷蘭及芬蘭政府相關網站,以及比利時部分政府網站,都曾因資安疑慮暫時下線;荷蘭港口、醫院及政黨網站也受到影響。維基媒體基金會則表示,正處理使用PHP系統的安全漏洞,並已預防性關閉部分系統。
已出現初步網路攻擊
此外,網路安全公司Cloudflare表示,已觀察到初步攻擊跡象,並調整防火牆規則作為暫時防護措施。不過,澳洲網路安全中心當時表示,尚未掌握與這兩項漏洞有關的實際利用情況。
資安機構指出,相關漏洞可能影響PHP 5及後續版本。PHP開發團隊已於21日發布修補更新,呼籲使用者立即升級。專家也提醒,部分網站的PHP更新不會隨一般網站系統自動更新,管理者應確認伺服器及相關套件是否完成修補;在漏洞獲得妥善處理前,無法立即更新的網站應考慮暫時隔離或停止對外服務,以降低遭入侵的風險。
 無任何留言,趕緊搶頭香!