
電商技術服務龍頭91APP爆發重大資安事件,波及1,329家品牌、近480萬人,其中包含台灣無印良品。業者公告,2025年4月至2026年10月間官網訂單的姓名、電話與地址等個資高達2726萬筆恐外洩,91APP已全面阻斷入侵,並將陸續通知受影響顧客。
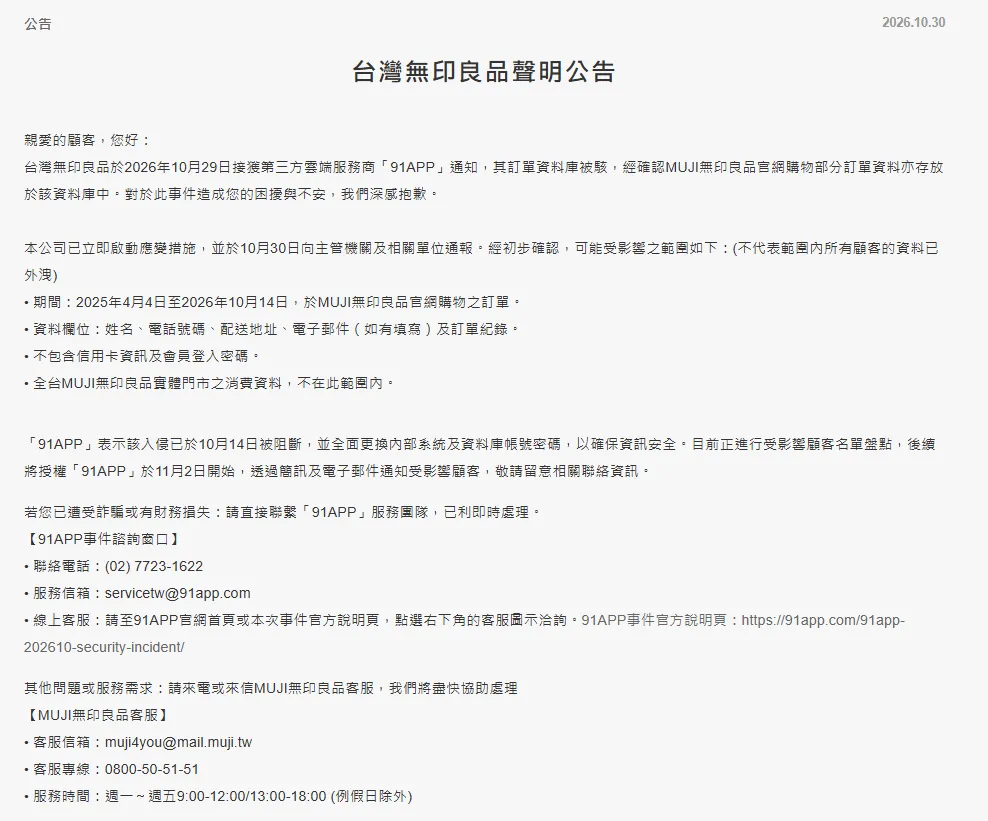
台灣無印良品發布最新聲明,坦承官網購物訂單資料庫因合作的第三方雲端服務商「91APP」遭駭波及。業者已於10月30日通報主管機關,並將從11月2日起陸續發送簡訊與電子郵件,通知受影響的消費者。
無印良品指出,此次事件源於「91APP」於10月29日通知其訂單資料庫遭駭客入侵,雖然該入侵已於10月14日遭到阻斷,且系統與密碼已全面更換,但經確認,無印良品官網的訂單資料也存放在該資料庫中。
初步清查顯示,可能受影響的訂單時間介於2025年4月4日至2026年10月14日之間,外洩資料欄位包含姓名、電話、配送地址、電子郵件及訂單紀錄。不過,業者強調,並不包含信用卡資訊與會員登入密碼,全台實體門市的消費資料也未受影響。
業者提醒,受影響名單目前正在盤點中,將由「91APP」於11月2日透過簡訊及信件通知相關顧客。民眾若因次事件遭受詐騙或有財務損失,可直接聯繫「91APP」服務團隊尋求協助。
 無任何留言,趕緊搶頭香!