
電商雲端服務商91APP系統資料庫遭駭客入侵,導致1329家合作品牌、近480萬名消費者個資恐外洩。事件曝光後,91APP承諾全面負責並推出補償方案,但卻用Google表單作為登記管道引發網友砲轟,對此,91APP又緊急改為官網受理。
91APP表示,在 2025 年 4 月 4 日至 2026 年 10 月 14 日之間,曾在使用 91APP 系統的品牌官網或 App 下過單,訂單資料就在這次最大可能遭存取的範圍內。
91APP坦言,因為無法判定其中哪些人的資料實際被取走,因此將範圍內的每一位消費者都納入通知與補償對象。消費者不需要自行判斷實際取用情況。
91APP說明,可能受影響的個資包含姓名、電話號碼、配送地址、電子郵件(如有填寫)及訂單紀錄。不受影響的資料包括信用卡資訊、會員登入密碼,都「不在」本次遭非法存取的訂單資料庫中。若消費者的訂單使用超商取貨,則無配送地址。範圍內包含期間內有線上訂單、包含目前已結束營業的品牌。
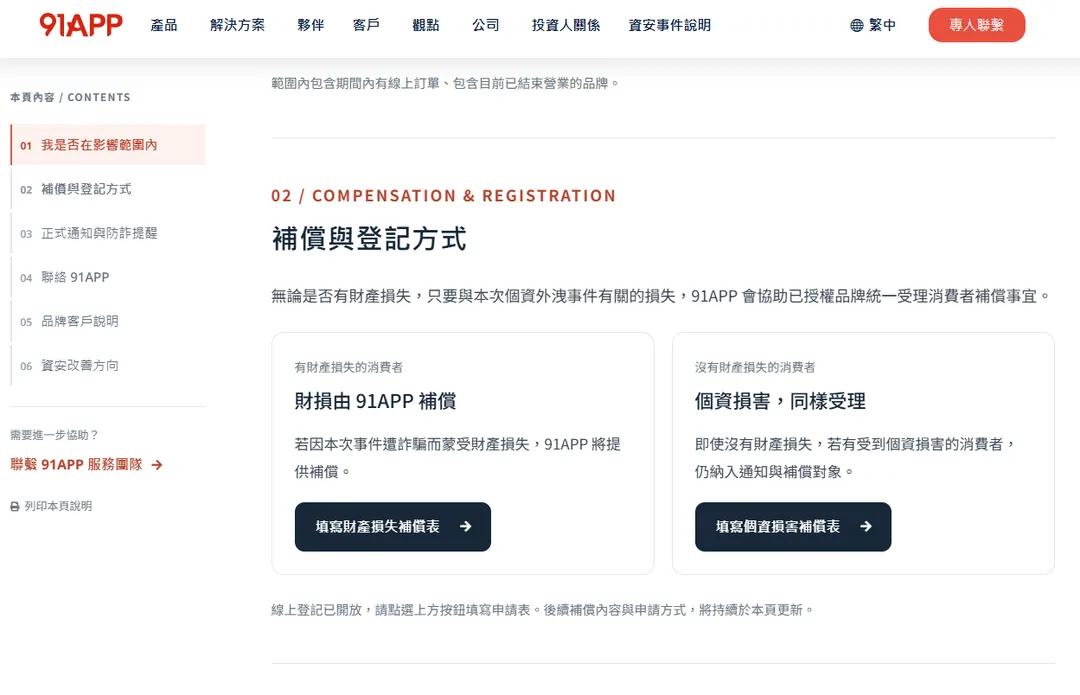
91APP列出補償與登記方式,無論是否有財產損失,只要與本次個資外洩事件有關的損失,91APP 會協助已授權品牌統一受理消費者補償事宜。若因本次事件遭詐騙而蒙受財產損失,91APP 將提供補償,可至官網填寫財產損失補償表。
至於沒有財產損失的消費者,因為個資損害,同樣受理,即使沒有財產損失,若有受到個資損害的消費者,仍納入通知與補償對象,可至官網填寫個資損害補償表。
91APP表示,自 11 月 2 日起,在取得品牌授權後,以電子郵件逐一通知此次事件受影響的消費者;沒有電子郵件資料者,則以簡訊通知。如果消費者收到了通知,代表您在影響名單內,同時您消費的品牌也授權 91APP 協助處理消費者補償事宜,請於本網頁登記。
91APP提醒民眾,正式通知不會要求「點擊通知連結填寫個人資料」、「加入 LINE 或操作 ATM」、「提供帳號、密碼或金融資料」,若收到上述要求,請勿依指示操作,先透過本頁公布的服務窗口確認。
 無任何留言,趕緊搶頭香!