
電商雲端服務商91APP系統資料庫遭駭客入侵,導致1329家合作品牌、近480萬名消費者個資恐外洩。91APP今(2)日起透過電子郵件與簡訊通知受影響民眾,並開放補償申請,承諾無論是否造成財產損失,只要個資受損均納入處理。
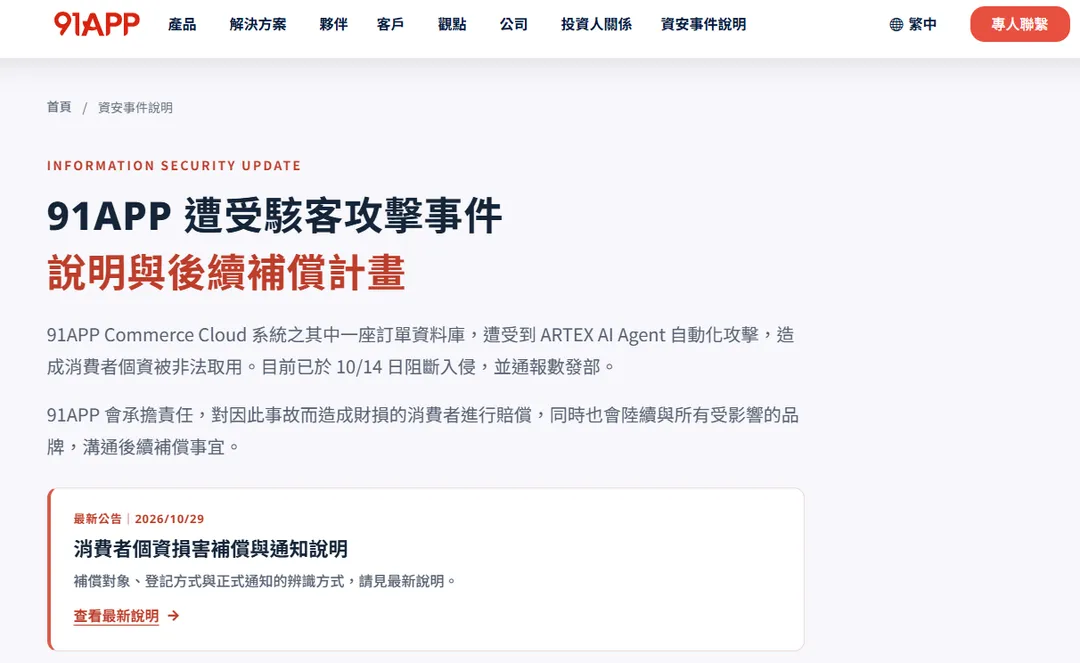
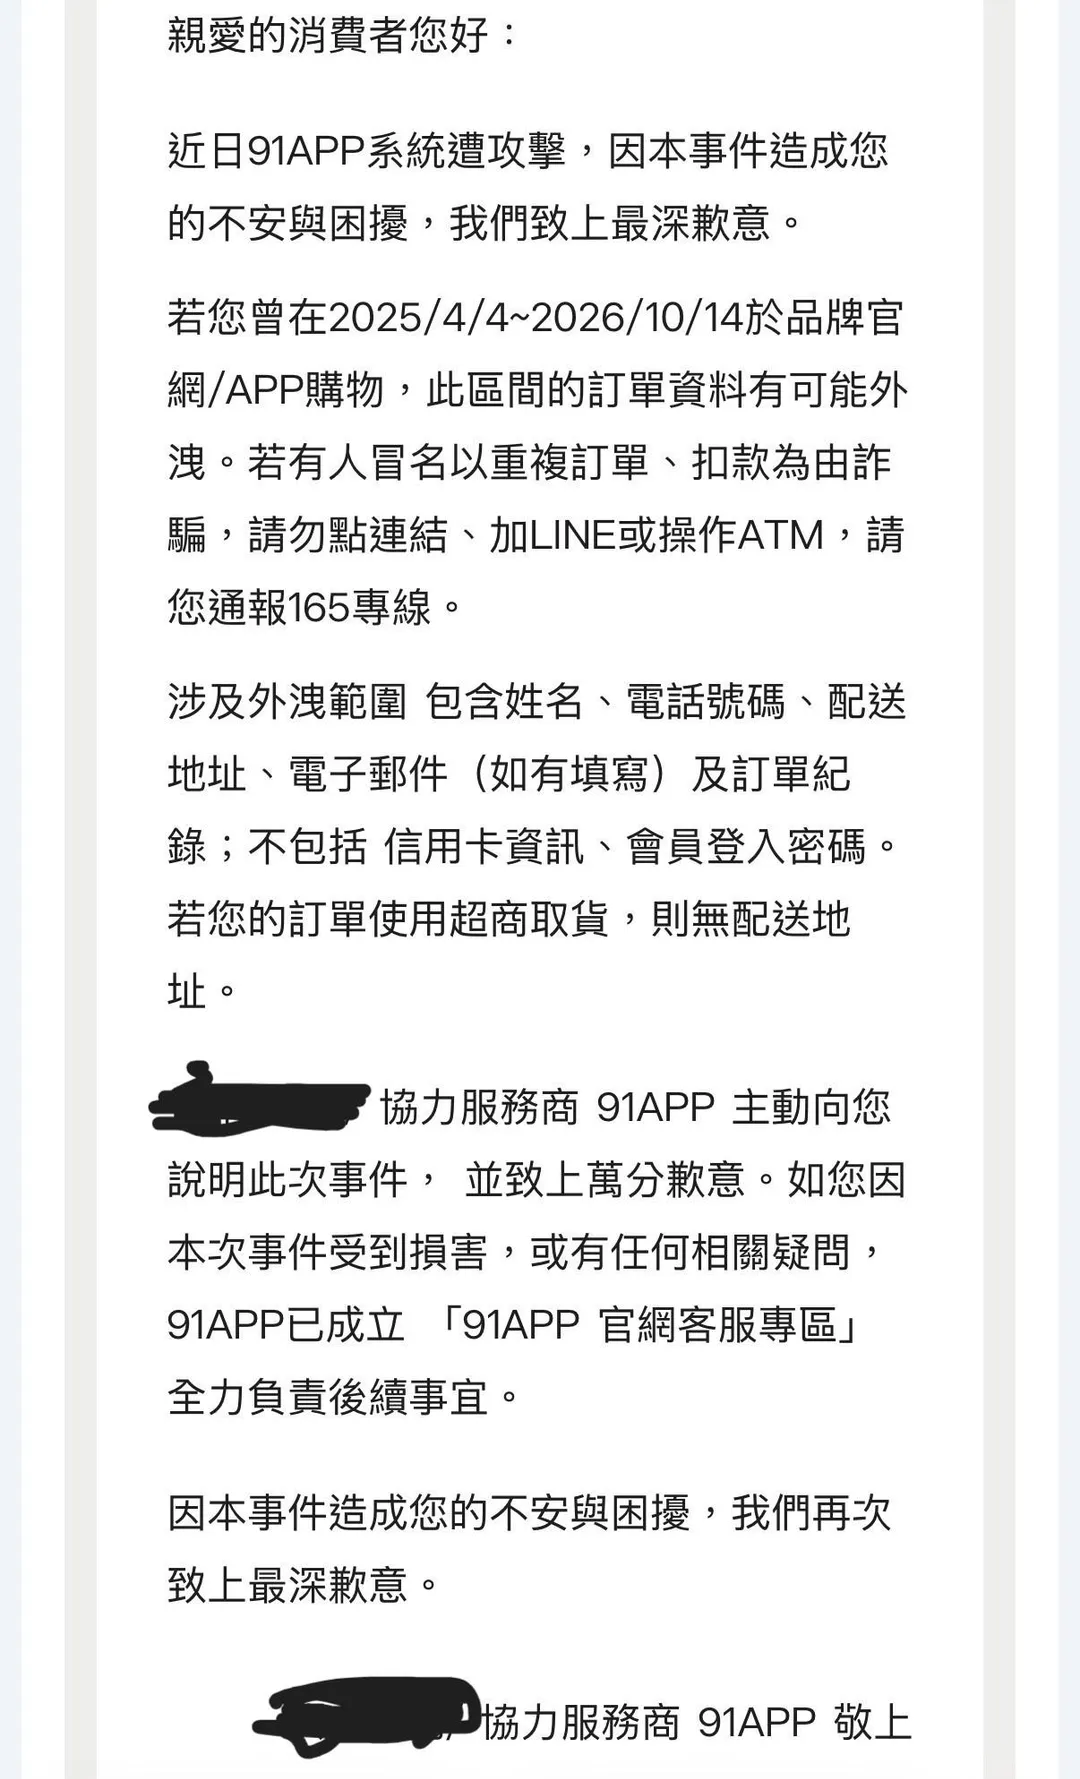
根據91APP調查報告指出,旗下Commerce Cloud系統的一座訂單資料庫遭受非法存取。可能外洩的資料包含姓名、電話、配送地址、電子郵件及訂單紀錄;信用卡資訊與會員密碼未受影響,若選擇超商取貨則不含配送地址。受影響時間為2025年4月4日至2026年10月14日,波及全家行動購、無印良品、寶雅、adidas、PUMA、UNDER ARMOUR、The North Face、Timberland及日藥本舖等知名品牌。
全家便利商店證實旗下「行動購」部分會員資料遭擷取,目前對營運與財務無重大影響,亦未接獲求償,但若後續有消費者受害求償,將向91APP追究責任。無印良品台灣則確認約18萬名會員受影響,已透過郵件或簡訊完成通知,信用卡、密碼及實體門市資料均安全。
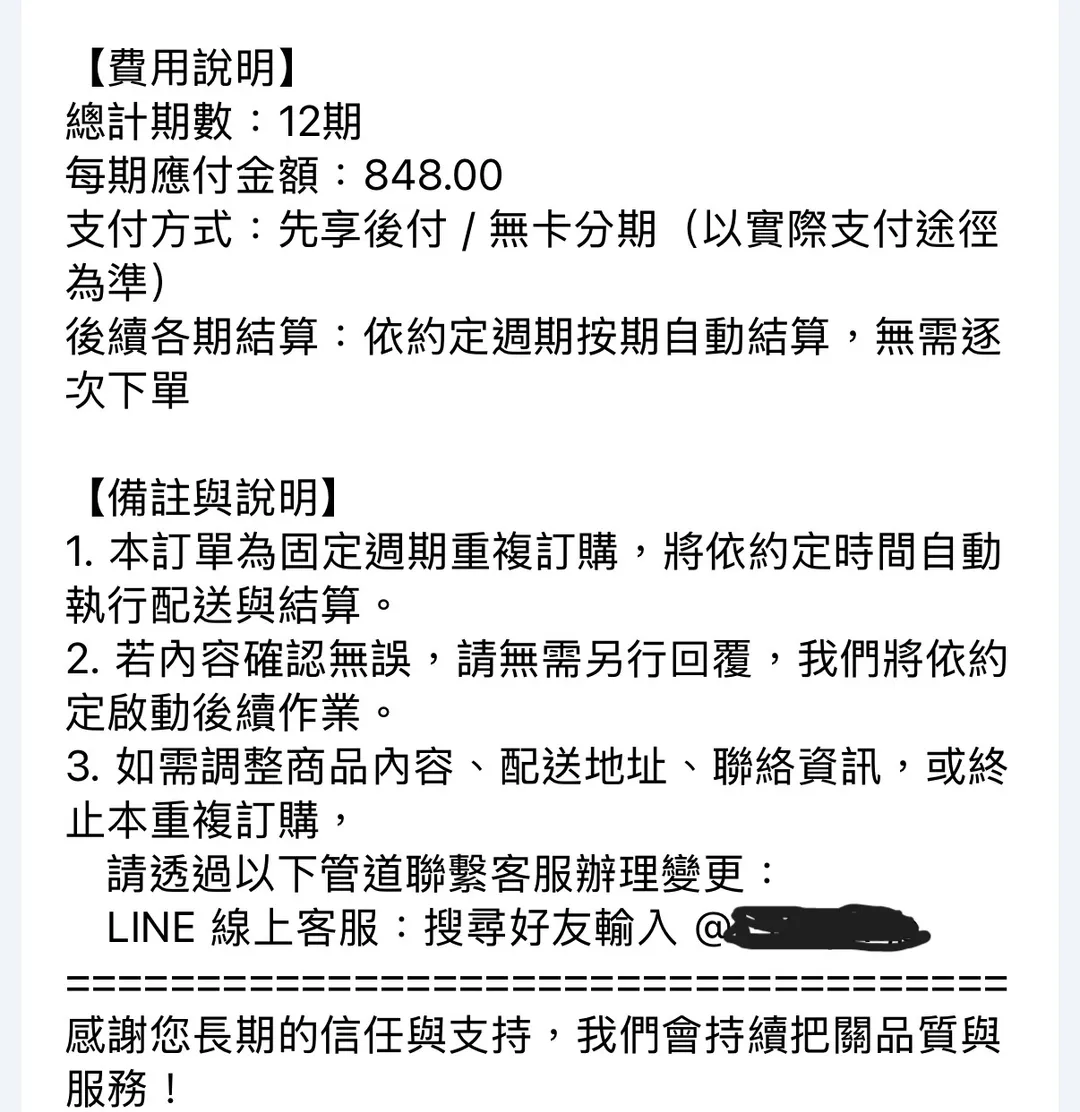
91APP自11月2日起開放補償申請,承諾無論是否造成財產損失,只要個資受損均納入處理。因個資外洩遭詐騙受損者可申辦「財產損失補償」;無財產損失者也可填寫「個資損害補償表」。經品牌授權後,91APP自11月2日起以「@91app.com」網域之電子郵件逐一通知受害者,無電郵者則發送簡訊。
91APP提醒,官方絕不會要求民眾點擊連結填寫個資、加入LINE、操作ATM或索取金融帳密。若接獲假冒業者聲稱重複訂單或扣款異常等訊息,切勿依指示操作。如有疑慮可撥打165反詐騙專線,或透過91APP官方客服專區、電話及信箱進行查證。
《中天關心您|詐騙手法日益新,你我務必要小心》
◆反詐騙多方查證專線:165/110
 無任何留言,趕緊搶頭香!